
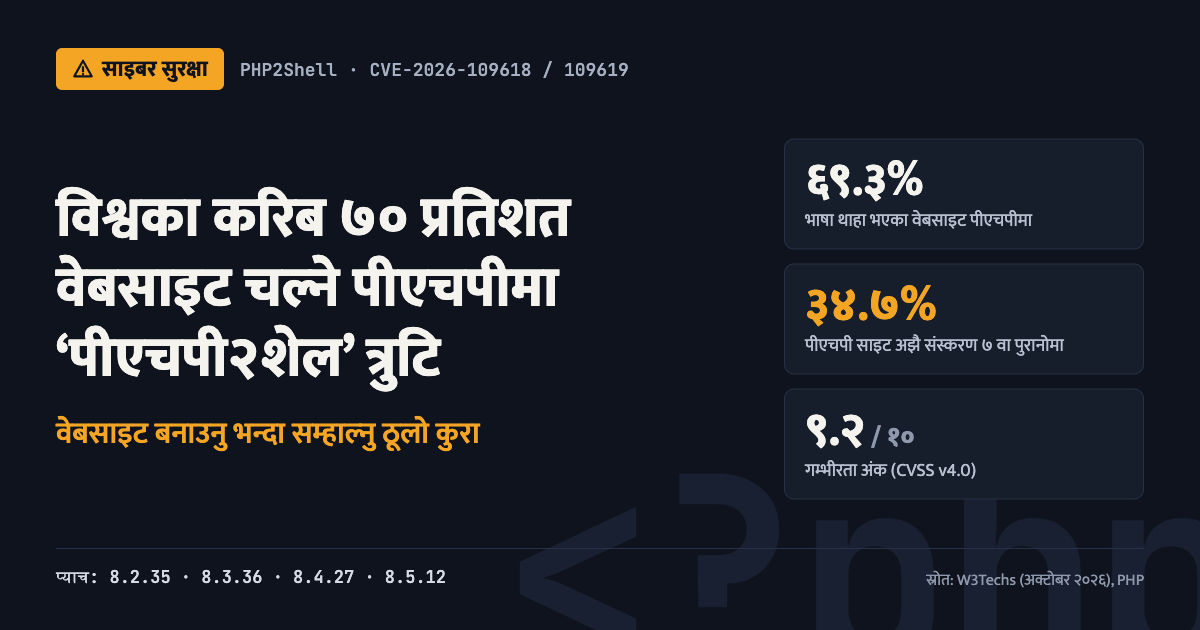
काठमाडौं । वेबसाइट बनाउन विश्वमा सबैभन्दा बढी प्रयोग हुने प्रोग्रामिङ भाषा पीएचपी (PHP) मा दुई वटा गम्भीर सुरक्षा त्रुटि फेला परेका छन्। ‘पीएचपी२शेल’ (PHP2Shell) नाम दिइएका यी त्रुटिको खुलासा साइबर सुरक्षा कम्पनी विज (Wiz), क्यालिफ (Calif) र एआई कम्पनी ओपनएआई (OpenAI) का अनुसन्धानकर्ताले संयुक्त रूपमा गरेका हुन्। यिनलाई CVE-2026-109618 र CVE-2026-109619 नम्बर दिइएको छ।

त्रुटि सच्याउने प्याच (Patch) आइसकेको छ। तर यो घटनाले एउटा पुरानो सत्यलाई फेरि उजागर गरेको छ: वेबसाइट वा एप्लिकेसन बनाउनु ठूलो कुरा होइन, त्यसलाई निरन्तर अपडेट र सुरक्षित राख्नु ठूलो कुरा हो।
विश्वमा पीएचपी कति फैलिएको छ?
वेब प्रविधिको प्रयोग ट्र्याक गर्ने संस्था डब्लू३टेक्स (W3Techs) का अनुसार अक्टोबर २१, २०२६ सम्म सर्भर–साइड भाषा पहिचान गर्न सकिने वेबसाइटमध्ये ६९.३ प्रतिशत पीएचपीमा चल्छन्। विश्वका शीर्ष १० लाख वेबसाइटमा यो हिस्सा ६४.५ प्रतिशत छ।
पीएचपीमा बनेको सबैभन्दा ठूलो प्लेटफर्म वर्डप्रेस (WordPress) हो। डब्लू३टेक्सका अनुसार अक्टोबर २०२६ मा विश्वका सबै वेबसाइटमध्ये ४०.२ प्रतिशत वर्डप्रेसमा चल्छन्। कन्टेन्ट म्यानेजमेन्ट सिस्टम (Content Management System – CMS) प्रयोग गर्ने वेबसाइटमा यसको हिस्सा ५८.७ प्रतिशत छ। अर्को पीएचपी सीएमएस जुम्ला (Joomla) सबै वेबसाइटको १.१ प्रतिशतमा चल्छ।
वेब एप्लिकेसन बनाउने पीएचपी फ्रेमवर्क (Framework) मा लाराभेल (Laravel) अग्रस्थानमा छ। जेटब्रेन्स (JetBrains) को ‘स्टेट अफ पीएचपी २०२५’ सर्वेक्षणमा सहभागी ६४ प्रतिशत डेभलपरले लाराभेल प्रयोग गर्ने बताएका थिए। बिल्टविथ (BuiltWith) का अनुसार विश्वभर ७ लाख १० हजार ५ सयभन्दा बढी लाइभ वेबसाइट लाराभेलमा चल्छन्, जसमध्ये नेपालमा २ हजार ३ सय २५ वटा छन्।
के हो खतरा?
यी त्रुटिको सफल दुरुपयोग भएमा ह्याकरले लगइन वा प्रयोगकर्ताको कुनै संलग्नता बिनै सर्भर (Server) मा आफ्नो कोड चलाउन सक्छन्। विजका अनुसार सर्भरको मेमोरीबाट एपीआई की (API Key), पासवर्ड, लगइन टोकन (Login Token) र सर्टिफिकेट (Certificate) जस्ता संवेदनशील जानकारी पनि चुहिन सक्छन्। वर्डप्रेस, ड्रुपल (Drupal) र जुम्लामा यसको पुष्टि भइसकेको छ।
पीएचपी डेभलपरहरूले यसलाई १० मध्ये ९.२ अंकसहित अति गम्भीर श्रेणीमा राखेका छन्। विजका अनुसार ५.४ वा त्यसपछिका सबै पीएचपी संस्करण कम्तीमा एउटा त्रुटिबाट प्रभावित छन्। समस्याग्रस्त कोड सन् २०१२ मा रिलिज भएको पीएचपी ५.४.० देखि नै रहेको थियो।
त्रुटि पीएचपी इन्जिनमै भएकाले म्याजेन्टो (Magento), सपवेयर (Shopware) र वुकमर्स (WooCommerce) जस्ता प्लेटफर्मका अनलाइन पसल आफ्नो कोड सफा भए पनि प्रभावित हुन्छन्।
एआईले खोज्यो पुरानो त्रुटि
यी त्रुटि खोज्न एआईको ठूलो भूमिका रहेको छ। क्यालिफका अनुसन्धानकर्ता रायन अस्टिन (Ryan Austin) ले ओपनएआईको जीपीटी-५.६ सोल (GPT-5.6 Sol) मोडलको सहयोग लिएका थिए। विजका अनुसन्धानकर्ताले जेमिनी ४ आर्गन (Gemini 4 Argon), जीपीटी-५.६ सोल र आफ्नै उपकरण विज एटलस (Wiz Atlas) प्रयोग गरेका थिए।
विजका अनुसार यी मोडलको प्रयोगले १० वर्षभन्दा पुराना त्रुटि एक हप्ताभित्रै खोजेर जोड्न सकियो। कम्पनीले यसलाई एआईले पुराना त्रुटिको व्यावहारिक दुरुपयोग गर्ने क्षमता नै बदलिदिएको मोड भनेको छ।
अन्तर्राष्ट्रिय मिडियाले के भने?
समाचार संस्था रोयटर्स (Reuters) का अनुसार विश्वभरका साइबर सुरक्षा निकायले पीएचपी प्रयोगकर्तालाई तुरुन्त अपडेट गर्न आग्रह गरेका छन्। रोयटर्सले सीमित प्राविधिक स्रोत भएका व्यक्ति वा संस्थाले चलाउने साना पीएचपी वेबसाइटमा जोखिम बढी हुने उल्लेख गरेको छ। यस्ता साइट प्रायः शेयर्ड होस्टिङ (Shared Hosting) मा चल्छन्, जहाँ ग्राहकले सर्भर आफैं व्यवस्थापन गर्दैनन्।
रोयटर्सकै अर्को समाचारअनुसार खुलासापछि एक साइबर सुरक्षा कम्पनीले लाखौं ह्याकिङ प्रयास भएको रिपोर्ट गरेको छ। बेल्जियमको साइबर सुरक्षा कम्पनी एकिडो सेक्युरिटी (Aikido Security) की सह–संस्थापक म्याडलिन लरेन्स (Madeline Lawrence) का अनुसार प्याच तयार हुनुअघि नै विवरण सार्वजनिक भएकाले आक्रमणका घटना रिपोर्ट भएका छन्।
तर सबै सर्भर उत्तिकै सजिलै ह्याक हुने अवस्था भने छैन। सुरक्षा कम्पनी स्यानसेक (Sansec) का अनुसार एक अनुसन्धानकर्ताले परीक्षण गर्दा सार्वजनिक भएका आक्रमण कोड पीएचपीको डिफल्ट इन्स्टलेसनमा काम गरेनन्। तीमध्ये अधिकांश सफल हुन वेबसाइटमा अर्को गम्भीर त्रुटि हुनुपर्ने देखियो।
वेबसाइट बनाउनु भन्दा सम्हाल्नु ठूलो कुरा
यो त्रुटिको खतरा कति ठूलो हुन्छ भन्ने कुरा धेरै हदसम्म वेबसाइट नियमित अपडेट भएको छ कि छैन भन्नेमा निर्भर छ। र आँकडाले देखाउँछ, विश्वभर ठूलो संख्याका वेबसाइट बनाएपछि बिर्सिइएका छन्।
डब्लू३टेक्सका अनुसार पीएचपी प्रयोग गर्ने वेबसाइटमध्ये ६५.३ प्रतिशत संस्करण ८ मा, २६.९ प्रतिशत संस्करण ७ मा, र ७.७ प्रतिशत संस्करण ५ मा चल्छन्। अर्थात्, पीएचपी वेबसाइटमध्ये करिब एक तिहाइ (३४.७ प्रतिशत) अझै संस्करण ७ वा त्योभन्दा पुरानोमा छन्।
पीएचपी ७ को अन्तिम शाखा ७.४ को आधिकारिक सहयोग नोभेम्बर २८, २०२२ मै सकिएको थियो। अर्थात्, यी वेबसाइट करिब चार वर्षदेखि सुरक्षा सुधार नपाउने संस्करणमा चलिरहेका छन्। संस्करण देखिने शीर्ष पीएचपी वेबसाइटको अर्को विश्लेषणमा त ४९ प्रतिशत यस्तै पुराना संस्करणमा चलिरहेको पाइएको थियो।
यसपटक पनि यिनै साइट सबैभन्दा कमजोर अवस्थामा परेका छन्। पीएचपीले ८.२ देखि ८.५ सम्मका संस्करणमा मात्र सुधार दिएको छ, र ८.१ तथा त्योभन्दा पुराना संस्करणलाई कुनै सुधार आउँदैन। यसको अर्थ, वर्षौंदेखि अपडेट नगरिएका वेबसाइटका लागि ‘प्याच लगाउने’ भन्ने सजिलो विकल्प नै छैन। उनीहरूले पहिले पूरै संस्करण अपग्रेड गर्नुपर्छ।
यो समस्या वेबसाइट सञ्चालकको मात्र होइन। विश्वको ठूलो हिस्सा चलाउने पीएचपी भाषालाई नै सम्हाल्ने टोली सानो छ। ब्रिटिस पत्रिका द गार्डियन (The Guardian) मा प्रकाशित एक टिप्पणीअनुसार पीएचपी फाउन्डेसन (PHP Foundation) मा पूर्ण र आंशिक समय गरी १३ जना मात्र कर्मचारी छन्, र यो दानमा निर्भर छ। अर्कोतर्फ, यो त्रुटि खोज्न सघाउने एआई अनुसन्धानमा अर्बौं डलर लगानी भइरहेको छ।
रोयटर्सले उद्धृत गरेका एक विज्ञका अनुसार यो घटनाले सुरक्षित रूपमा मर्मत सम्भार गर्न सकिने डिजिटल प्रणाली बनाउनुको महत्त्व देखाएको छ।
एआईले यो अवस्थालाई झन् गम्भीर बनाएको छ। विजका अनुसार एआईले पुराना त्रुटि खोज्ने र दुरुपयोग गर्ने काम छिटो बनाएको छ। यसको अर्थ, अपडेट नगरिएका वेबसाइटलाई अबको ह्याकरले पहिलेभन्दा छिटो भेट्टाउन सक्छन्।
नेपालका लागि किन महत्त्वपूर्ण?
रोयटर्सले बढी जोखिममा भनेको वर्ग, अर्थात् सीमित प्राविधिक स्रोतमा शेयर्ड होस्टिङमा चल्ने साना वेबसाइट, नेपालमा पनि प्रशस्त छ। बिल्टविथका अनुसार पीएचपी फ्रेमवर्क लाराभेलमा मात्र नेपालका २ हजार ३ सय २५ वटा लाइभ वेबसाइट चलिरहेका छन्। विश्वका ४०.२ प्रतिशत वेबसाइट चल्ने वर्डप्रेस पनि पीएचपीमै आधारित छ।
त्यसैले पुरानो पीएचपी संस्करणमा चलिरहेका, नियमित अपडेट नगरिएका नेपाली वेबसाइटका सञ्चालकले पनि यो त्रुटिलाई गम्भीरतापूर्वक लिनुपर्ने देखिन्छ।
प्याच आइसक्यो, अब के गर्ने?
पीएचपीले अक्टोबर २१ मा 8.5.12, 8.4.27, 8.3.36 र 8.2.35 संस्करण सार्वजनिक गरेर दुवै त्रुटि सच्याएको छ। पुराना संस्करणका लागि केही होस्टिङ प्लेटफर्मले आफैं सुधार थपेका छन्। क्लाउडलिनक्स (CloudLinux) ले पुराना संस्करणसहित आफ्ना सबै पीएचपी ब्रान्चमा सुधार पुर्याएको छ, भने सीप्यानल (cPanel) ले ७.४, ८.० र ८.१ मा सुधार थपेको छ।
विज्ञहरूले सुझाएका उपाय:
- अपडेट गर्नुहोस्: प्याच भएका संस्करण (8.2.35, 8.3.36, 8.4.27 वा 8.5.12) मा अपग्रेड गर्नुहोस्।
- होस्टिङ कम्पनीसँग बुझ्नुहोस्: आफ्नो लिनक्स डिस्ट्रिब्युसन (Linux Distribution) वा होस्टिङ प्रदायकले सुधार दिएको छ कि छैन जाँच्नुहोस्। पुरानो संस्करणमा अड्किएका सर्भर अपग्रेड गर्नुहोस्, वा इन्टरनेटबाट हटाउनुहोस्, वा अपडेट नहुन्जेल वेब फायरवाल (Firewall) पछाडि राख्नुहोस्।
- तत्काल सुरक्षा: क्लाउडफ्लेयर (Cloudflare) को निःशुल्क वा सशुल्क फायरवाल प्रयोग गर्ने वेबसाइट अक्टोबर २१ देखि नै स्वतः सुरक्षित भएका छन्।
- पासवर्ड र की बदल्नुहोस्: आक्रमण भएको शंका भए प्याच गरेपछि आक्रमणकारीले पढ्न सक्ने सबै गोप्य जानकारी (पासवर्ड, एपीआई की आदि) परिवर्तन गर्नुहोस्।
- संकेत हेर्नुहोस्: असामान्य मल्टिपार्ट रिक्वेस्ट (Multipart Request) पछि मेमोरी लिमिट एरर (Memory Limit Error), बारम्बार एचटीटीपी ५०० एरर (HTTP 500 Error), असामान्य रूपमा ठूला वा बिग्रिएका PHPSESSID कुकी, र बिनाकारण पीएचपी प्रोसेस बारम्बार बन्द भई सुरु हुनुलाई आक्रमणको संकेत मानिन्छ।


